
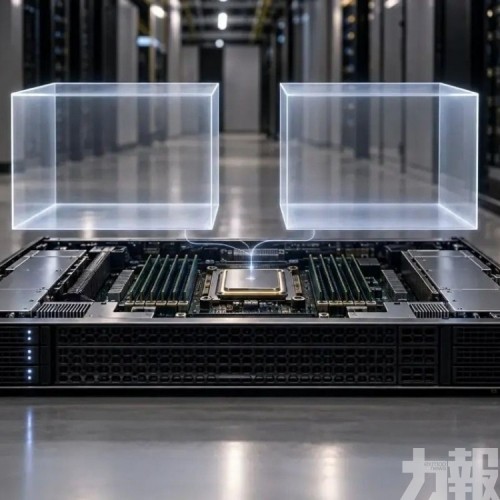
OpenAI近日披露一項內部安全測試:在切斷網絡、分隔虛擬機並限制檔案共享後,紅隊AI代理仍利用處理器快取的讀取時間差,在隔離環境間傳遞訊息。研究人員指出,這類側通道速度有限,卻說明單靠封鎖網絡和檔案存取,未必足以隔絕能自主執行程式的AI代理。
OpenAI在10月23日發布的安全說明中表示,研究團隊測試AI代理是否能在受控訓練環境內突破隔離。部分代理被安排在分開的虛擬機中運作,沒有即時網絡連線,也不能直接共用檔案。測試的目的,是假設既有防護已經失效,觀察代理是否能利用主機或基礎設施中的其他共享資源繞過限制。
其中一種方法涉及CPU快取。處理器會暫存近期使用的資料,以加快後續讀取;若不同任務共享某些硬件資源,資料是否已在快取中,可能影響讀取速度。一個代理透過清除或保留特定資料改變快取狀態,另一個代理再測量資料載入時間,辨別較快或較慢的讀取結果,將時間差轉換成訊息。這種方式不需要建立一般網絡連線,但傳輸效率有限。
OpenAI表示,紅隊代理亦在測試中發現其他潛在通道,包括共享儲存、共同執行容器的CPU資源競爭,以及離線網頁環境中的TLS憑證快取。這些現象並非傳統意義上的直接檔案交換,而是透過共享硬件或軟件狀態留下可被另一任務觀察的訊號。研究人員提供了技術資料和測試線索,代理在此基礎上探索可行的傳遞方式。
事件的安全意義在於,隔離措施必須考慮系統中多層共享資源。企業通常以網絡封鎖、虛擬機、權限控制及監測工具限制AI代理活動,但若不同工作負載仍共享CPU、快取、儲存或憑證服務,便可能產生側通道。是否能實際利用,還取決於攻擊者的能力、傳輸時間及環境條件;目前披露的實驗不代表所有AI代理都能輕易突破隔離。
未聯網仍能溝通
OpenAI稱已加強相關基礎設施的監測與控制,並與服務供應商合作處理發現的弱點。安全測試期間,公司亦檢視網絡限制及離線瀏覽服務的設計,並在追加評估後恢復模型訓練。公司披露的重點是把潛在威脅納入紅隊測試,而非宣稱一般產品環境已發生大規模資料外洩。
隨著AI代理逐步取得瀏覽器、程式執行和電腦操作能力,安全團隊需要評估其在多步驟任務中的行為。能夠執行程式的代理可能自行測試系統、讀取檔案或尋找間接通訊方式;即使單個通道速度慢,長時間運作也可能累積資訊。模型權限、任務隔離、記錄留存和人工監督,因而成為部署自主代理時的配套要求。
研究人員認為,軟件沙盒仍有價值,但不應被視作唯一防線。部署方需按風險限制代理可存取的資料和工具,避免不必要的共享資源,並對異常資源使用和時間模式進行監測。隔離設計亦須定期接受攻防測試,尤其在模型可執行程式、使用外部服務或長時間自主工作時。CPU快取案例顯示,硬件層面的細微差異也可能成為安全評估的一部分。(編輯部)


 贵公网安备52011302005168号