
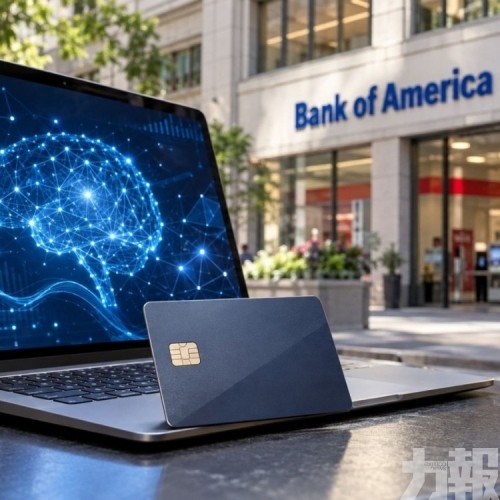
美國銀行近日致函客戶,提醒不要把網上銀行帳號及密碼交給外部人工智能工具或代理,並表示客戶須對分享登入資料後產生的活動負責。隨着AI工具開始代用戶操作網站、處理付款,銀行把原有帳戶安全及授權規則,明確延伸至這類外部服務。
這封客戶通知以人工智能時代的財務保護為主題,要求用戶不要向其他人或外部服務提供登入資料,範圍包括聲稱可代辦任務的AI工具及代理。通知同時提醒,若自行交出帳密,便須承擔其後透過這些資料進入帳戶所產生的活動責任。
美國銀行的第三方資料分享說明指出,交出登入資料後,外部服務可能取得與客戶相同的資訊存取範圍,用戶通常無法自行限定只分享哪一部分資料。如果服務商儲存帳密,即使用戶不再主動使用服務,對方也可能持續登入並讀取資訊。
銀行同時提醒,第三方一旦遭遇資料外洩,儲存的登入憑證亦可能被取得。這類風險涉及客戶直接交出的帳號和密碼,並不只限於AI能否準確完成一次任務;服務商如何儲存、使用及保護資料,也會影響帳戶資訊是否持續暴露。
對希望把銀行資料接入外部應用程式的客戶,美國銀行提供另一種授權方式:由客戶直接登入銀行,在銀行介面同意分享資料,而非讓第三方保存網銀帳密。採用該機制的服務,會列於行動或網上銀行內,客戶可查看並撤回授權。
銀行稱,這套安全分享方式可減少第三方取得的資料,讓客戶知道具體分享哪些資訊,亦不再需要由服務商保存登入憑證。惟支援範圍以已接入的第三方服務為準,客戶若看不到曾授權的應用程式,可能代表該服務尚未採用這套機制。
撤回權限也不等於抹去所有舊資料。銀行的說明指出,第三方即使不再持續存取帳戶,仍可能保留及使用此前取得的內容。資料是否會轉售、如何保存,以及服務終止或結業後如何處理,均受第三方的私隱政策及資料保留規則影響。
美國銀行的網上私隱通知亦寫明,若客戶把帳號、密碼或其他帳戶資料提供予他人,銀行會把透過這些登入資料發起的交易或操作視作已獲授權。相關規定與客戶是否使用AI工具分開,重點在於登入權限是否由帳戶持有人交出。
其網銀服務協議進一步列出,若客戶容許他人使用帳號、密碼及相關驗證碼,原則上須對該人進行的交易負責,即使對方超出最初授權範圍;直至客戶通知銀行撤銷授權,銀行才可封鎖舊憑證並發出新的登入資料。
至於未經允許進入帳戶、憑證遭竊或在沒有授權下轉走款項,協議另設未授權交易處理規則。銀行要求客戶及時報告異常,以便調查和阻止後續交易。客戶主動向外部服務提供憑證,與帳戶被人擅自登入,適用情況及責任判斷有所不同。
對已把密碼交給未採安全分享機制服務的客戶,美國銀行建議更改網銀密碼,亦可在相關服務內移除存取權。銀行並建議使用可提供的雙重驗證、設定安全通知,以及更新聯絡資料,讓銀行發現異常帳戶活動時能盡快聯繫客戶。(編輯部)

 贵公网安备52011302005168号